6 de septiembre de 2017 por Mondo2.0
¿Por qué un blog que analiza la red desde una perspectiva sociológica debería interesarse por las contraseñas de Internet? Existen diversas razones. En primer lugar, la contraseña es la clave que nos permite acceder a nuestro yo virtual en línea, facilitando nuestra presencia en redes sociales y permitiéndonos ser nosotros mismos en el ámbito digital. Además, la contraseña forma parte de un proceso más amplio de evolución de nuestro lenguaje, como consecuencia del uso cotidiano de chats instantáneos y redes sociales.
Sin embargo, esta omnipresencia tiene un costo: otros pueden apoderarse de nuestras contraseñas y acceder a nuestros espacios virtuales.
Pero hay un aspecto incluso más intrigante: las reglas que seguimos para crear contraseñas son resultado de una historia peculiar, de un rumor global que vamos a desentrañar.
Todo comienza en el año 2003, cuando el señor William E. Burr elabora y publica un documento para el NIST titulado «Guía de Autenticación Electrónica – Recomendaciones del Instituto Nacional de Estándares y Tecnología – Seguridad de la Información«.
Aquí encontramos un primer punto sorprendente: no es el documento en sí lo que capta la atención de los expertos, sino el Anexo A «Estimación de la Entropía y Fortaleza de las Contraseñas», un breve texto con algunas tablas.
A menudo son los detalles más pequeños los que marcan la diferencia.
Lo que se expone en dicho documento se basa en el concepto de entropía; a mayor entropía, más difícil será adivinar nuestra contraseña.
Para explicar los cálculos que respaldan este concepto, hemos decidido, en un enfoque simplificado, no recurrir a la estadística o al cálculo combinatorio, sino a ejemplos sencillos y accesibles.
1. El señor Burr afirma que cuanto mayor sea el número de caracteres en nuestras contraseñas, menor será la probabilidad de que sean adivinadas. Esto es correcto. Por ejemplo, en la actual lotto, la lotería italiana por excelencia, los números a elegir están entre 1 y 90. Si, de repente, los números a adivinar estuvieran entre 1 y 900, nuestras posibilidades de ganar serían notablemente inferiores. Por lo tanto, es fundamental no limitar nuestras contraseñas únicamente a los caracteres básicos del alfabeto, sino incluir también caracteres especiales, mayúsculas y números.
2. En segundo lugar, el documento destaca que las contraseñas más largas son más difíciles de adivinar. Volviendo a nuestro ejemplo, es mucho más sencillo acertar dos números (un ambo) que cinco (una cinquina).
Esencialmente, una contraseña de diez caracteres es significativamente más segura que una de cinco, y una contraseña de quince será más segura que una de diez, y así sucesivamente.
3. Por último, el tercer consejo es utilizar un enfoque que evite el uso de palabras comunes, y además, no incluir el nombre de usuario en la contraseña. No se necesita una lotería para entender que estos consejos son sumamente acertados.
El anexo de Burr se ha vuelto viral y ha sido adoptado como referencia en todo el mundo. Se ha convertido en una especie de vademécum, o mejor dicho, una «Biblia» de las contraseñas.
Recientemente, casi quince años después, el señor Burr ha vuelto a ser noticia gracias a una entrevista. Muchos medios digitales y blogs anunciaron apresuradamente su supuesto arrepentimiento, argumentando que, gracias a su anexo, nos había arruinado la vida al obligarnos a recordar contraseñas extremadamente complicadas.
¿Es realmente culpa de William E. Burr? En absoluto.
Al analizar con detenimiento el documento y la reciente entrevista, la realidad es bastante distinta. No es el señor Burr quien se equivoca ni quien se disculpa, sino todos los demás que han exagerado las indicaciones que él ofreció.
No se menciona en ningún lugar que las contraseñas deban ser complicadas, ilegibles o extremadamente difíciles de recordar. Estas reglas complejas, aunque parcialmente ciertas, se han propagado por Internet a una velocidad alarmante, convenciendo tanto a usuarios comunes como a expertos del sector. Este es un claro ejemplo del poder del boca a boca en la red, una primera manifestación de noticias falsas.
Todos hemos adoptado el axioma: «cuanto más difícil es la contraseña de recordar, menos probabilidad habrá de que me la roben». Este axioma, sin embargo, es totalmente falso. El hecho de que una contraseña sea compleja de escribir y recordar no implica que sea más segura.
Veamos algunos ejemplos.
Imaginemos que Mario Rossi debe escoger su contraseña para Facebook. Podría optar por la complicada «1fHqO_5r» y sentirse seguro. Esta contraseña utiliza un conjunto extendido de caracteres y tiene ocho caracteres de longitud.
Kaspersky ofrece un servicio para evaluar la complejidad de una contraseña y determina que esta puede ser adivinada por un superordenador en 31 segundos. Una contraseña muy segura, pero no imposible de adivinar.
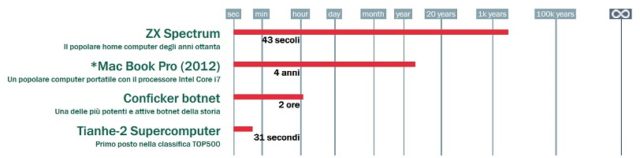
Por otro lado, si a Mario Rossi le gusta comer patatas y disfruta de pasar sus fines de semana en la playa mientras toma un margarita, su contraseña podría ser «patate,mare_weekend_MARGARITA». Esta contraseña también utiliza un conjunto de caracteres extendido, pero es más segura. Un mayor número de caracteres implica una cantidad mucho mayor de combinaciones posibles, resultando en más casos, de los cuales solo uno es el correcto. Es segura y fácil de recordar. Veamos qué opina Kaspersky de esto (¡un servicio que no debe usarse con contraseñas reales!).
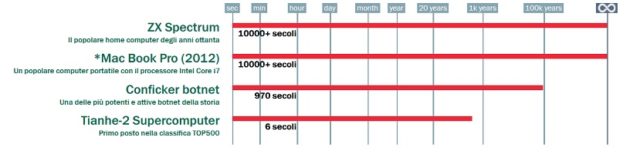
En este segundo caso, el mismo superordenador necesitaría seis siglos para adivinarla. Por lo tanto, las contraseñas largas, con pocos caracteres especiales, que son simples y fáciles de recordar son mucho más seguras que las contraseñas complejas pero cortas. Este es un hecho basado en estadísticas y matemáticas, no en una opinión.
Es evidente que, a partir de los mismos principios:
- La contraseña «1fHqO_5r» es mucho más segura que «mario», «qwerty», «12345678» o «password».
- Mario Rossi no debe buscar largas contraseñas basadas en patrones obvios. La contraseña «Mario_Rossi_Facebook» es mala, fácil de adivinar. También debe evitar patrones que incluyan lugares o fechas de nacimiento, así como nombres de sus hijos, ya que son informaciones fácilmente accesibles.
- Mario Rossi no debe enviar su contraseña a través de WhatsApp ni guardarla en la libreta de contactos de su smartphone.
- Mario Rossi no debe utilizar la misma contraseña en diferentes redes sociales o servicios en línea.
- Mario Rossi no debe ingresar su contraseña tras una solicitud explícita en correos electrónicos o en páginas web desconocidas. Nunca se debe aceptar caramelos de extraños.
- Mario Rossi no debe guardar sus contraseñas en su navegador.
El señor Burr no nos complicó la vida; nosotros lo hicimos. Lo que se ha descrito muestra el poder de la red, así como la facilidad con que en el siglo XXI se difunden mitos y creencias erróneas.
El axioma «complicado = tecnológicamente válido = seguro», propio de la revolución industrial y de las sociedades primarias, está completamente desactualizado.
La red se basa en mecanismos sencillos, tales como la usabilidad, la interacción, la comunicación y el diseño gráfico. Estos son procesos muy diferentes a los de un sistema de seguridad o una caja fuerte.
En resumen: utilizad contraseñas largas pero simples, que sigan esquemas de pensamiento fáciles de recordar pero no evidentes para los demás. Y no las compartáis en ninguna circunstancia.
¿El futuro?
Todo está a punto de cambiar, de nuevo. Las contraseñas serán sustituidas por elementos personales, distintivos y únicos. En primer lugar, las huellas dactilares, un servicio que ya está disponible en nuestros dispositivos móviles. Nuestra huella digital, en términos de datos, es significativamente más rica en información, por lo que es más original y confiable que las contraseñas que ingresamos hoy. Además, es más sencilla de usar y no requiere memorización.
Internet es el espacio virtual donde residen «las cosas simples».
Mondoduepuntozero
latest posts published

Cuáles son las mejores armas para duelos 1v1 en Free Fire: ¿la última es un secreto?
Guía de Storm Scout Sprite en Fortnite: Hora del Poder de Sonic
Generador de Sensibilidad Free Fire 2026
Salón de la Fama de Free Fire: qué fue y cuándo finalizó
¿Es rentable Roblox Plus?
Free Fire Nailoong: fechas y precios del conjunto 2026
WARDEN en Roblox: Qué Es y Cómo Jugar en 2026
EA SPORTS FC 27: Análisis completo de las novedades y cambios en el modo Carrera
Free Fire: el rango Maestro es el más difícil de alcanzar en la Temporada 53